
Ledger-CTO schlägt Alarm wegen NPM-Lieferkettenangriff auf Krypto-Nutzer

Ein schwerwiegender Supply-Chain-Angriff hat das Krypto-Ökosystem erschüttert und bedroht Nutzer weltweit. Ledgers CTO Charles Guillemet schlägt Alarm, mahnt zur Vorsicht und empfiehlt die Nutzung von Hardware-Wallets.
- Ledger CTO Charles Guillemet warnt Nutzer vor einem weit verbreiteten JavaScript-Supply-Chain-Angriff, bei dem Krypto-Wallet-Adressen heimlich ausgetauscht werden.
- 18 beliebte NPM-Pakete wurden kompromittiert. Bibliotheken wie chalk und debug wurden nach der Übernahme eines Entwicklerkontos mit Malware infiziert.
- Bisher wurden nur 497 US-Dollar gestohlen, aber über 2 Milliarden Downloads bedeuten, dass viele dApps und Wallets potenziell gefährdet sind.
- Protokolle wie Uniswap, Jupiter und Wallet-Anbieter wie MetaMask haben Nutzer darüber informiert, dass ihre Gelder sicher sind.
Der Angriff, der mit einem gehackten Node Package Manager (NPM)-Konto begann, hat bereits Milliarden von Downloads betroffen und die Sicherheit von Millionen von dApps und Krypto-Transaktionen gefährdet.
„Das NPM-Konto eines renommierten Entwicklers wurde kompromittiert. Die betroffenen Pakete wurden bereits über 1 Milliarde Mal heruntergeladen“, warnte Guillemet.
Er erklärte weiter, dass die Malware als Krypto-Clipper fungiert, der heimlich Wallet-Adressen während Transaktionen kapert, um Gelder auf die Wallets des Angreifers umzuleiten. Guillemet forderte die Nutzer zu besonderer Vorsicht auf, insbesondere jene, die keine Hardware-Wallets verwenden.
„Wenn Sie eine Hardware-Wallet nutzen, achten Sie auf jede Transaktion, bevor Sie unterschreiben, und Sie sind sicher. Wenn nicht, sollten Sie vorerst keine On-Chain-Transaktionen durchführen“, riet er.
NPM-Hack: Wie es zur Sicherheitslücke kam
Berichte zeigten, dass 18 beliebte NPM-Pakete kompromittiert wurden, darunter hochkarätige Pakete wie ‘chalk’, ‘debug’ und ‘strip-ansi’. Der Angriff, der am 8. September stattfand, gehört zu den größten der jüngeren Vergangenheit und betrifft Bibliotheken mit insgesamt mehr als 2 Milliarden wöchentlichen Downloads.
Der Angriff begann angeblich mit einer Phishing-E-Mail, die sich als offizieller NPM-Support ausgab. Ziel war Qix-, ein angesehener Entwickler, dessen NPM-Konto übernommen wurde, sodass Angreifer bösartige Updates in populäre JavaScript-Bibliotheken einschleusen konnten.
Nach der Installation ersetzt die bösartige Nutzlast heimlich kopierte Krypto-Adressen durch ähnlich aussehende Adressen, die vom Hacker kontrolliert werden. Diese Technik, die auf der Levenshtein-Distanz-Logik basiert, verleitet ahnungslose Nutzer dazu, Gelder an die falschen Adressen zu senden.
Eine Haupt-Wallet-Adresse, die mit dem Angriff in Verbindung steht, wurde von Forschern hervorgehoben, wobei sie weitere Wallets als potenziell verbunden markierten.
Obwohl Charles sagte, dass derzeit nicht klar sei, ob der Angreifer auch Seeds von Software-Wallets direkt stiehlt, haben aktuelle Berichte das Ausmaß des Schadens beleuchtet. Forscher Rani Haddad kategorisierte die Wallets des Angreifers auf Arkham als eine Entität namens NPM attack. Die Daten zeigen, dass der Angreifer zum Zeitpunkt der Veröffentlichung 497,96 US-Dollar stehlen konnte.
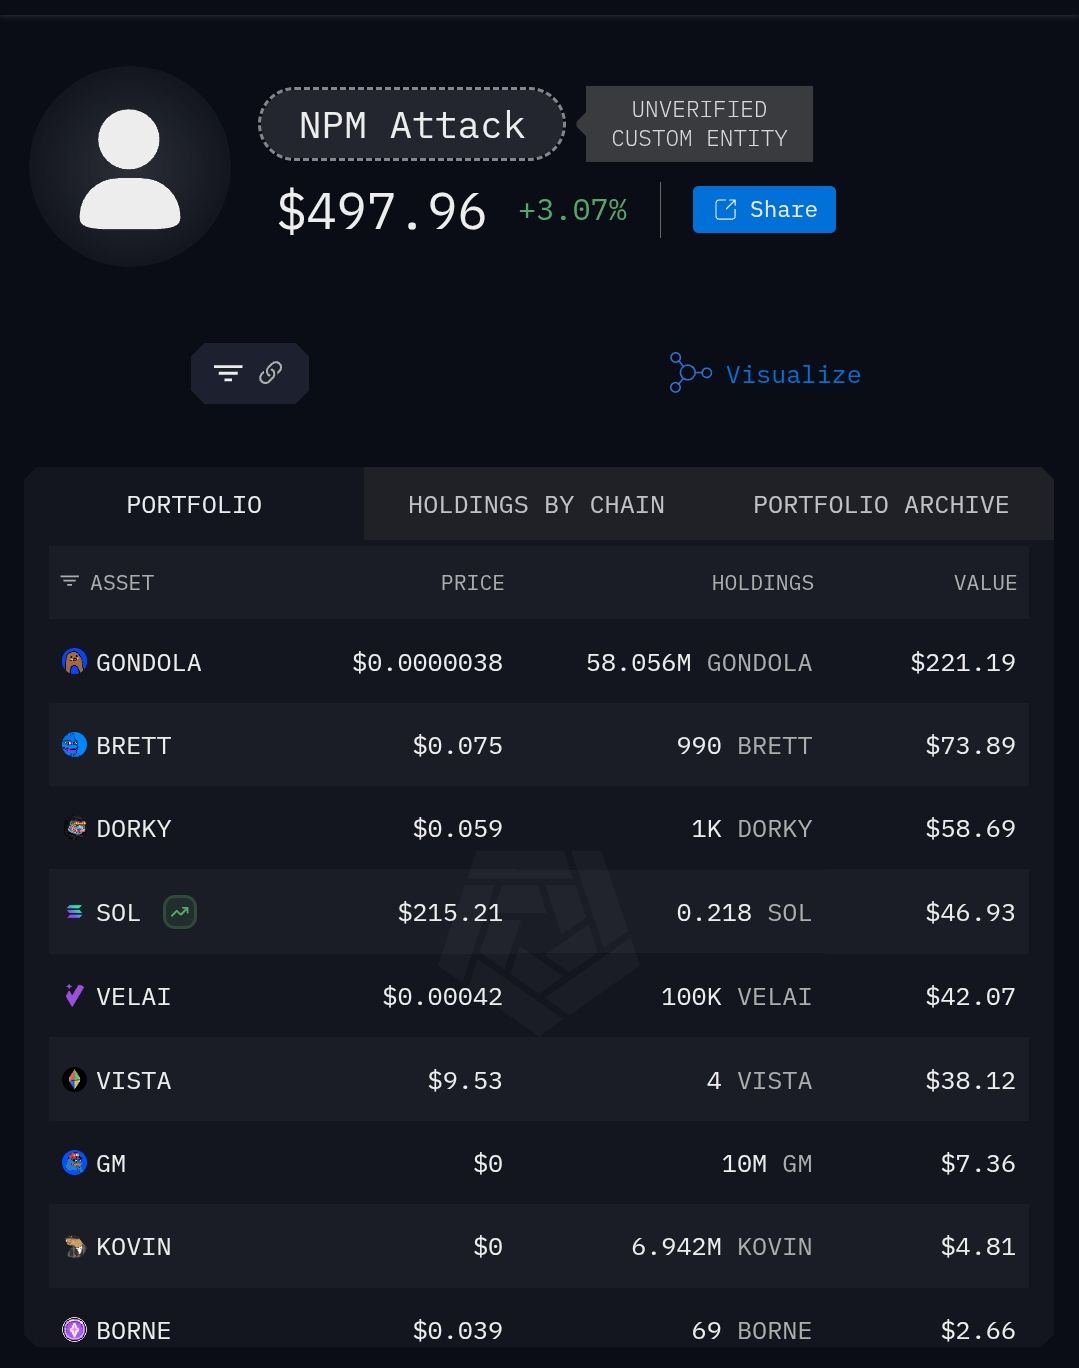 Die Wallets des Angreifers | Quelle: Arkham
Obwohl die direkten finanziellen Auswirkungen nicht sehr bedeutend sind, ist das potenzielle Ausmaß angesichts der Beliebtheit der betroffenen Pakete enorm.
Reaktion der Community und Prävention
Eine Reihe von Projekten und Protokollen wie Uniswap, SUI und Jupiter haben bestätigt, dass sie nicht betroffen sind, raten aber dennoch zur Vorsicht. Krypto-Wallets wie Ledger und MetaMask versichern den Nutzern mehrschichtige Sicherheitsmaßnahmen.
Unterdessen war der NPM-Supply-Chain-Hack nicht das einzige bedeutende Sicherheitsereignis am 8. September. Die Schweizer Krypto-Vermögensplattform SwissBorg meldete einen Exploit in Höhe von 41 Millionen US-Dollar über eine Partner-API, von dem 1 % der Nutzer betroffen waren. Zusätzlich kündigte das Ethereum L2-Projekt Kinto nach einem Exploit im Juli, bei dem 577 ETH abgezogen wurden, seine Schließung an, da das Team keine Finanzierung mehr sichern konnte.
Diese Angriffswelle ist ein Indikator für die zunehmende Komplexität von Krypto-Bedrohungen. Zukünftig müssen Nutzer, Entwickler und Plattformen sicherere Praktiken und rigorose Paketprüfungen einführen.
Haftungsausschluss: Der Inhalt dieses Artikels gibt ausschließlich die Meinung des Autors wieder und repräsentiert nicht die Plattform in irgendeiner Form. Dieser Artikel ist nicht dazu gedacht, als Referenz für Investitionsentscheidungen zu dienen.
Das könnte Ihnen auch gefallen
Fitness+-Geschäft wird verschlankt, 1999 Dollar faltbares Display und KI-Strategie übernehmen die Hauptrolle! Apple (AAPL.US) plant eine neue Runde starken Wachstums
Ein bedeutenderer Katalysator für zukünftige Ergebnisse ist die Aufwertung der Produktstruktur durch faltbare Bildschirme im Premiumsegment sowie eine neue Runde der Nachfrage nach iPhone-Upgrades, die durch das exklusive, von Apple lang geplante KI-Erlebnis ausgelöst wird.
Qualcomm (QCOM.US) Snapdragon Gipfelvorschau: 2nm Dual-Chips erscheinen, KI-Diversifizierung steht vor entscheidender Überprüfung
Qualcomm wird seine jährliche Snapdragon-Konferenz vom 22. bis 24. September auf Maui, Hawaii, veranstalten.
Novo Nordisk (NVO.US) wirft eine Pipeline-Blue-Print im Wert von 23 Milliarden Dollar vor, doch der Markt kauft nicht! Investoren fragen: "Wie kann man gegen den Wind wenden?"
Nachdem Novo Nordisk im Markt für Adipositas von Eli Lilly überholt wurde, konnte das Unternehmen CEO Mike Doustdal keinen konkreten Plan zur Rückkehr in die Gewinnzone präsentieren, was Investoren enttäuschte. Das Unternehmen versprach, in den kommenden Jahren mehr als fünf Blockbuster-Medikamente auf den Markt zu bringen und einen zusätzlichen Umsatz von über 23 Milliarden US-Dollar zu erzielen, jedoch fehlten bei der Pressekonferenz Details darüber, wie das Wachstum gefördert werden soll.

Vier Raketenstarts in 25 Tagen in Sicht! Rocket Lab (RKLB.US) beschleunigt Raketenstarts, um die ehrgeizigen Pläne für „Weltraum-AI-Infrastruktur“ voranzutreiben.
Nach einem weiteren erfolgreichen Einsatz steht die 97. Electron-Rakete von Rocket Lab nun auf der Startrampe. Dieser Flug wird Rocket Labs vierter Start innerhalb von 25 Tagen sein und gleichzeitig die 18. Mission im Jahr 2026.
Krypto-Preise
Mehr


