
Technische Analyse des Diebstahls von etwa 11,3 Millionen US-Dollar bei UXLINK

Der Angreifer hat durch eine Reihe von Aktionen, einschließlich des Aufrufs der execTransaction-Funktion des Gnosis Safe Proxy Vertrags und des MultiSend Vertrags, schrittweise andere Eigentümer entfernt, den Vertrag schließlich übernommen und böswillig UXLINK-Token geprägt.
Originaltitel: „Technische Analyse des UXLINK-Diebstahls von ca. 11.3 Millionen US-Dollar“
Originalquelle: ExVul Security
Beschreibung des Vorfalls
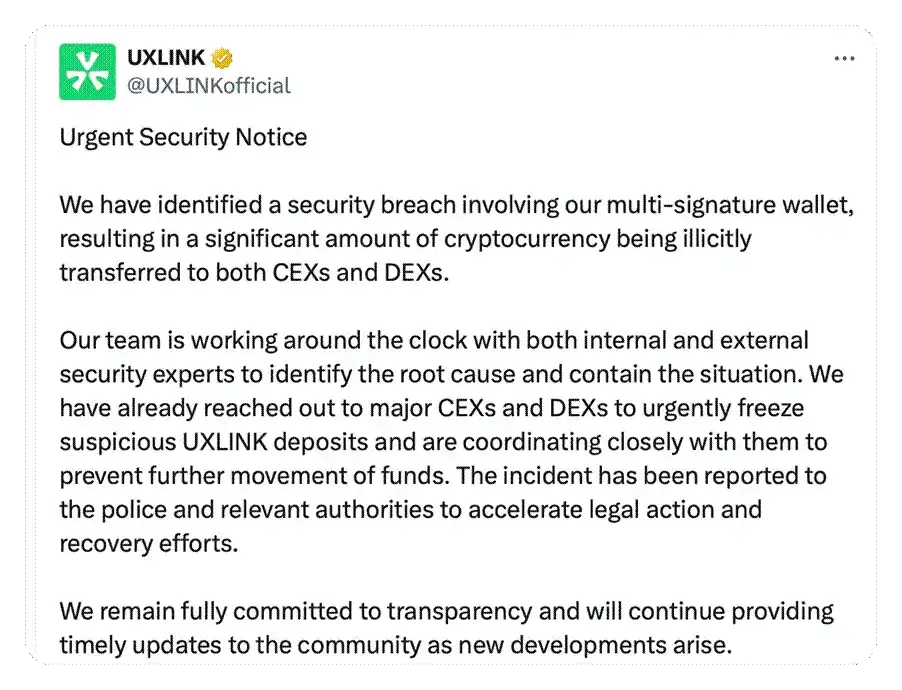
Am 23. September wurde der private Schlüssel der Multi-Signatur-Wallet des UXLINK-Projekts kompromittiert, was zum Diebstahl von Kryptowährungen im Wert von etwa 11.3 Millionen US-Dollar führte. Diese wurden auf mehrere zentrale (CEX) und dezentrale (DEX) Börsen verteilt übertragen. Unmittelbar nach dem Angriff haben wir gemeinsam mit UXLINK den Vorfall untersucht und die Geldströme überwacht. UXLINK hat umgehend Kontakt zu den großen Börsen aufgenommen, um die verdächtigen Gelder einfrieren zu lassen, und hat Anzeige bei der Polizei sowie den zuständigen Behörden erstattet, um rechtliche Unterstützung und die Rückführung der Vermögenswerte zu erwirken. Ein Großteil der Vermögenswerte des Hackers wurde von den Börsen markiert und eingefroren, wodurch das Risiko für die Community so weit wie möglich minimiert wurde. Das Projektteam hat Transparenz gegenüber der Community zugesichert, und ExVul wird die Analyse und Nachverfolgung des Vorfalls weiterhin fortsetzen.
()
Neueste Entwicklungen
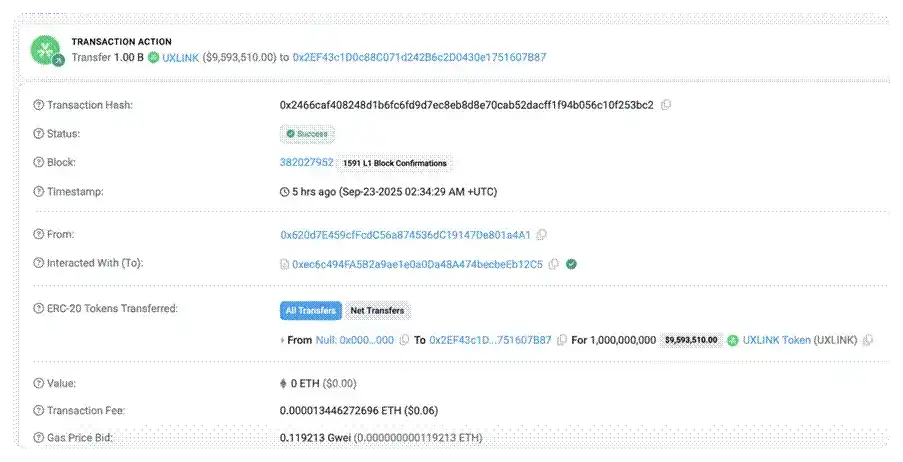
Im Verlauf der Umlagerung der Hacker-Gelder wurden die auf Börsen eingezahlten Mittel eingefroren. Erste On-Chain-Analysen zeigen, dass der Hacker, der zuvor UXLINK-Vermögenswerte gestohlen hatte, vermutlich selbst Opfer eines Inferno
Drainer-Phishing-Angriffs wurde. Nach Überprüfung wurden etwa 542 Millionen $UXLINK-Token, die er illegal erlangt hatte, durch eine „Genehmigungs-Phishing“-Methode entwendet.
Angriffsanalyse
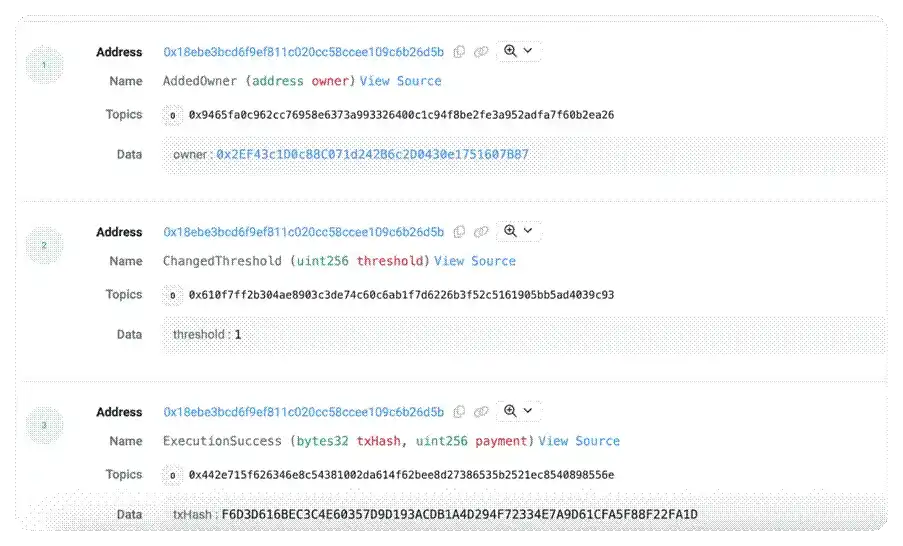
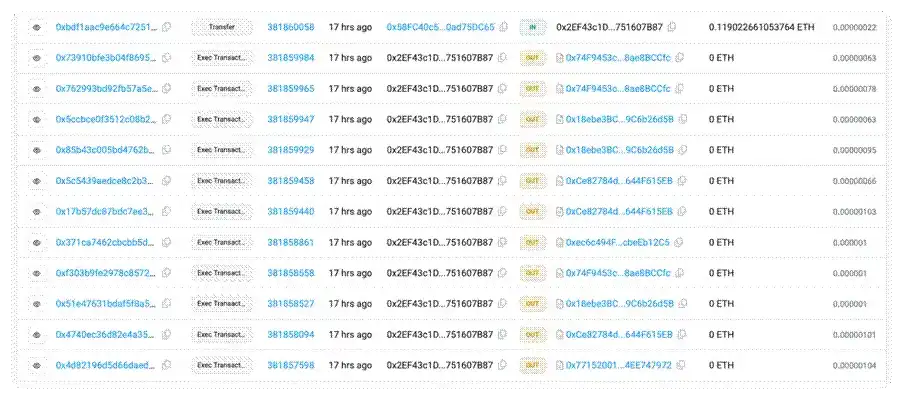
1. Zuvor wurde durch böswillige Aktionen eines Multi-Signatur-Owners oder durch einen privaten Schlüssel-Leak eine bösartige Adresse als Multi-Signatur-Konto hinzugefügt. Gleichzeitig wurde der Signaturschwellenwert (threshold) des Vertrags auf 1 gesetzt, sodass nur noch eine einzelne Kontosignatur für Vertragsaktionen erforderlich war. Der Hacker setzte die neue Owner-Adresse auf 0x2EF43c1D0c88C071d242B6c2D0430e1751607B87.
()
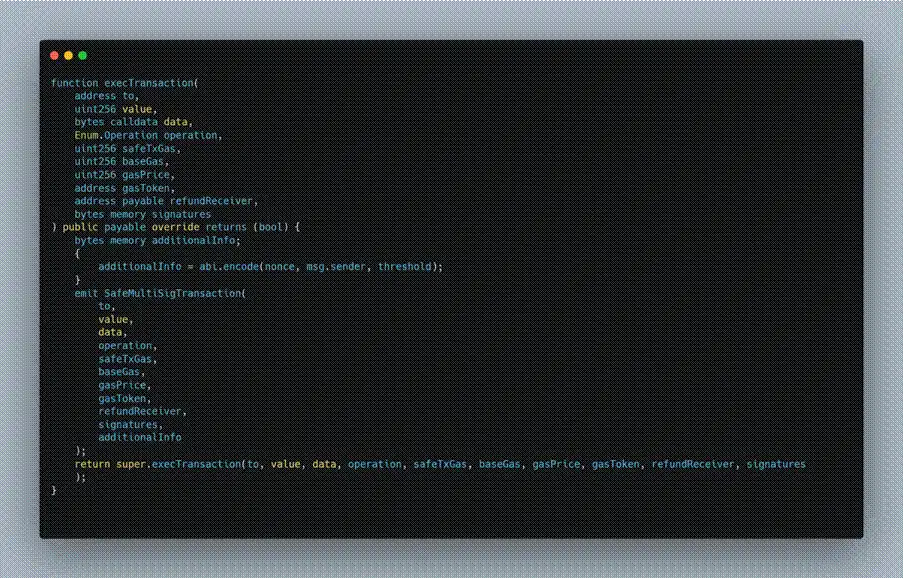
2. Der Angreifer rief zunächst die Funktion execTransaction im Gnosis Safe Proxy-Vertrag auf. Diese Funktion wurde zum Einstiegspunkt für das böswillige Entfernen von Multi-Signatur-Mitgliedern, und alle weiteren bösartigen Aktionen wurden innerhalb dieser Transaktion ausgeführt.
()
3. Beim Aufruf von execTransaction spezifizierte der Angreifer in seinem data-Parameter eine böswillige Aktion: einen Aufruf per delegatecall an den Safe: Multi Send Call
Only 1.3.0 Implementierungsvertrag.
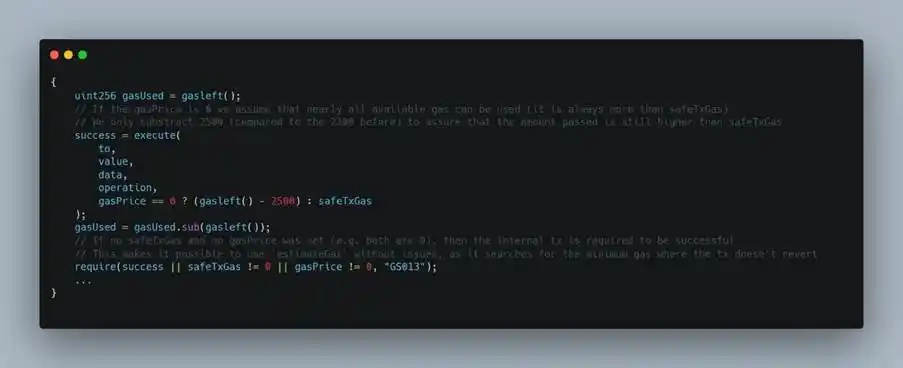
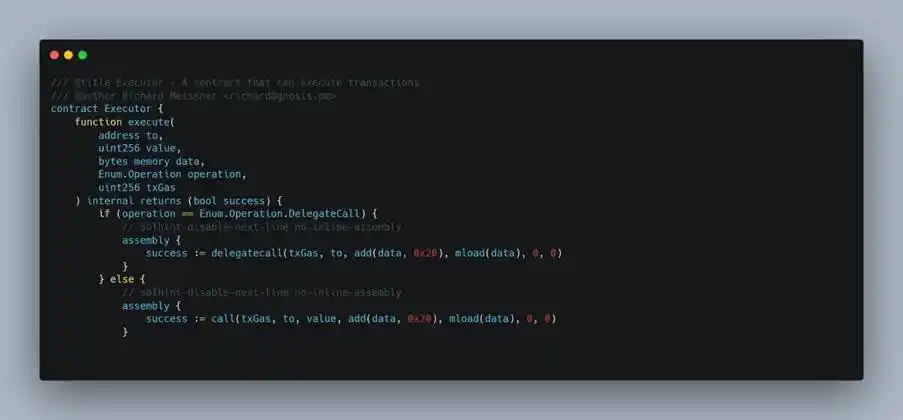
()
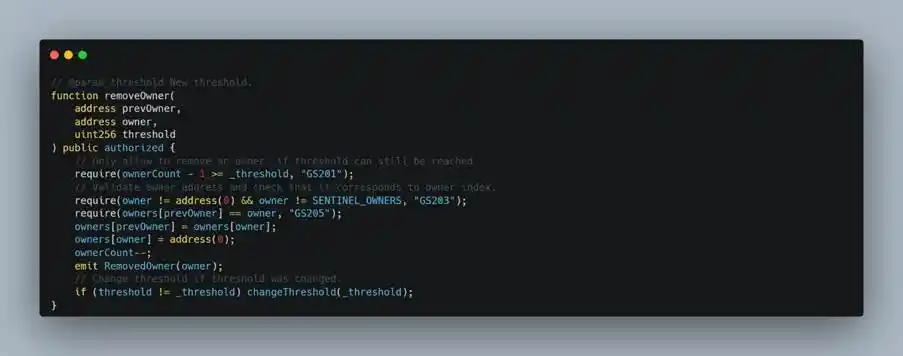
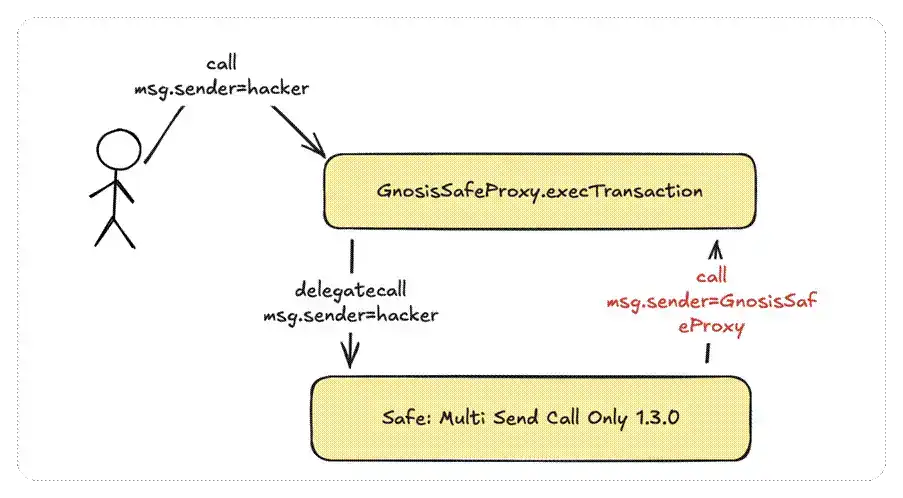
4. In der multiSend-Funktion von Safe: Multi Send Call Only 1.3.0 wurde der Ausführungsfluss zurück zum removeOwner des Gnosis Safe Proxy-Vertrags geleitet. Der genaue Ablauf: Der Angreifer rief per delegatecall an den Proxy-Vertrag den MultiSend-Implementierungsvertrag auf, sodass multiSend im Kontext des Proxy-Vertrags ausgeführt wurde; anschließend rief multiSend entsprechend den vom Angreifer konstruierten Parametern per call den Gnosis Safe Proxy-Vertrag selbst auf und löste die removeOwner-Funktion aus, wodurch die bestehenden Owner-Adressen entfernt wurden.
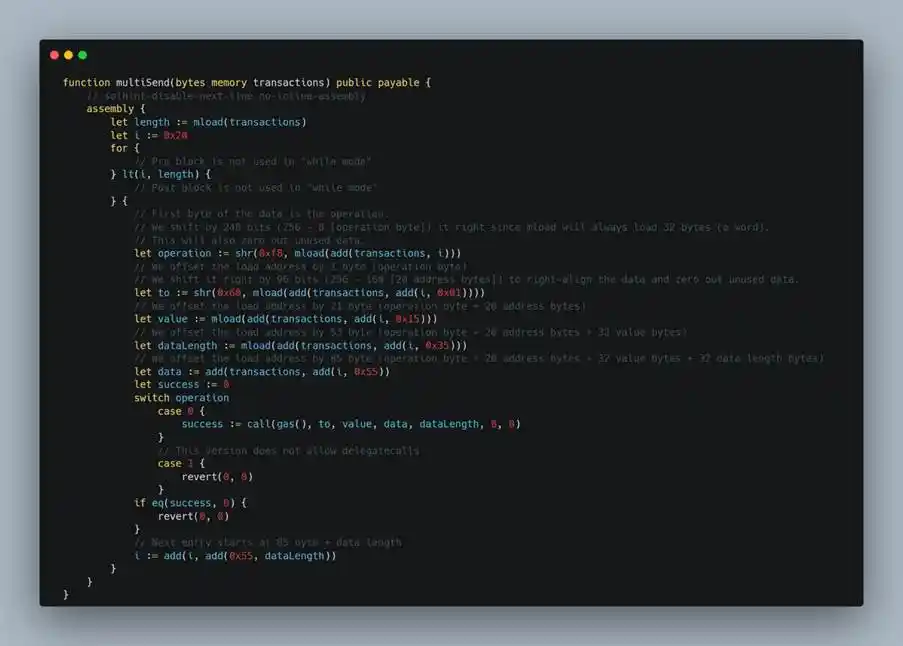
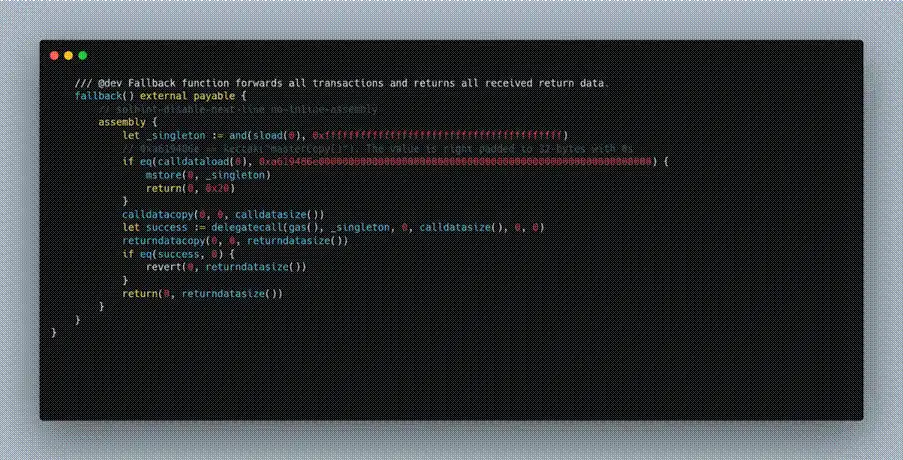
()
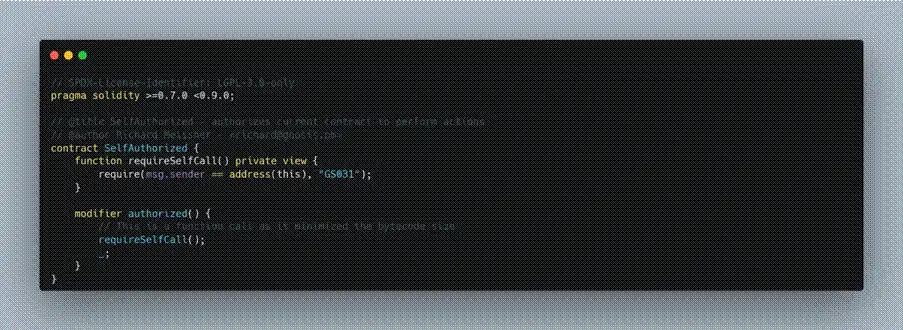
5. Der Schlüssel zum erfolgreichen Aufruf liegt darin, dass die Bedingung msg.sender== address(this) erfüllt ist. In der removeOwner-Funktion wurde zur Verhinderung externer Aufrufe eine authorized-Prüfung implementiert, deren interne Logik in der Regel verlangt, dass der Aufrufer der Vertrag selbst ist (msg.sender == address(this)). Daher kann removeOwner nur erfolgreich ausgeführt werden, wenn der Vertrag sich intern selbst aufruft.
6. Der Hacker entfernte mit dieser Methode nacheinander die anderen Owner aus der Multi-Signatur, zerstörte den Multi-Signatur-Mechanismus und übernahm schließlich die Kontrolle über den Vertrag.
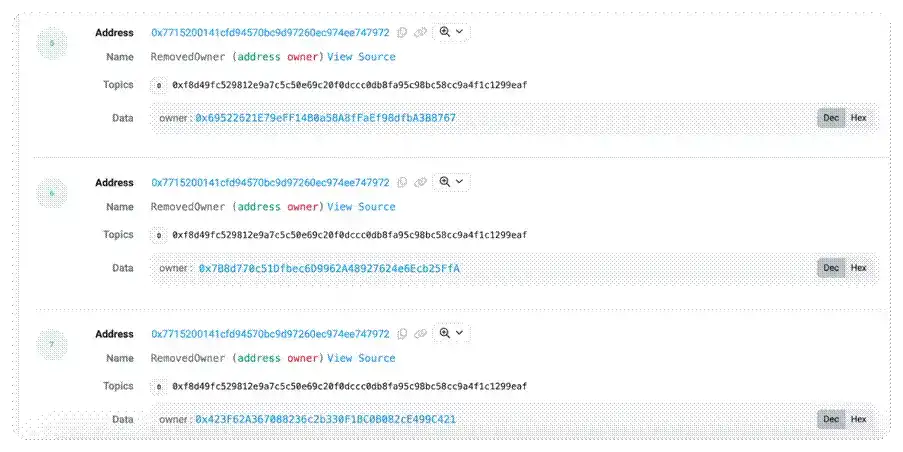
7. Bis zu diesem Punkt führte der Angreifer die oben genannten Schritte wiederholt aus, wodurch der ursprüngliche Multi-Signatur-Sicherheitsmechanismus vollständig außer Kraft gesetzt wurde. Nun reichte die Signatur eines einzelnen böswilligen Owners aus, um die Multi-Signatur-Prüfung zu bestehen und die vollständige Kontrolle über den Vertrag zu erlangen.
()
Fazit
Aufgrund böswilliger Aktionen eines Multi-Signatur-Owners oder eines privaten Schlüssel-Leaks fügte der Angreifer eine bösartige Adresse als Multi-Signatur-Mitglied hinzu und setzte den Signaturschwellenwert (threshold) des Gnosis Safe Proxy auf 1, wodurch das ursprüngliche Multi-Signatur-Sicherheitsdesign vollständig außer Kraft gesetzt wurde. Danach konnte ein einzelner böswilliger Owner die Multi-Signatur-Prüfung bestehen. Der Angreifer entfernte dann schrittweise die anderen Owner aus dem Vertrag, übernahm die vollständige Kontrolle und transferierte die Vertragsvermögenswerte weiter, wobei er auf der Chain böswillig $UXLINK-Token prägte.
Dieser Angriff unterstreicht die entscheidende Rolle des Multi-Signatur-Managements für die Sicherheit in der Blockchain. Obwohl das Projekt die Safe-Multi-Signatur-Mechanik mit mehreren Multi-Signatur-Konten implementiert hatte, wurde die Multi-Signatur durch mangelhafte Verwaltung letztlich wirkungslos. Das ExVul-Team empfiehlt, dass Projektteams das Multi-Signatur-Management möglichst dezentralisieren, indem verschiedene Mitglieder jeweils einen privaten Schlüssel verwalten und verschiedene Methoden zur Aufbewahrung der privaten Schlüssel nutzen, um sicherzustellen, dass der Multi-Signatur-Mechanismus tatsächlich den beabsichtigten Sicherheitsschutz bietet.
Anhang
Nachfolgend die vom ExVul-Team auf der Chain verfolgten mutmaßlichen Hacker-Adressen:
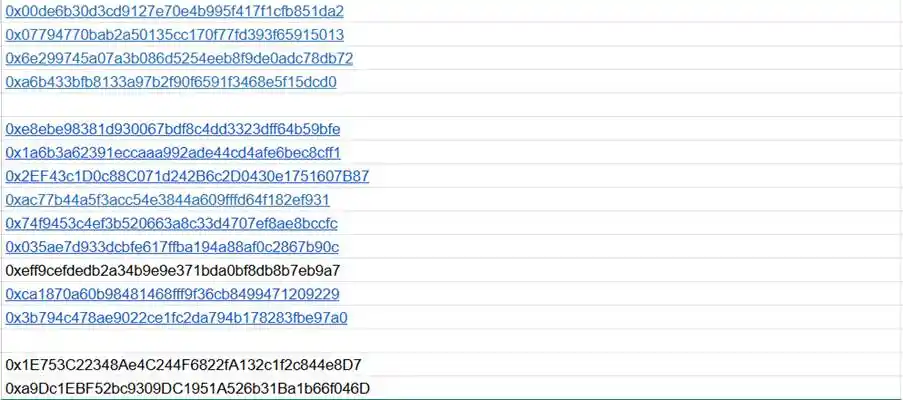
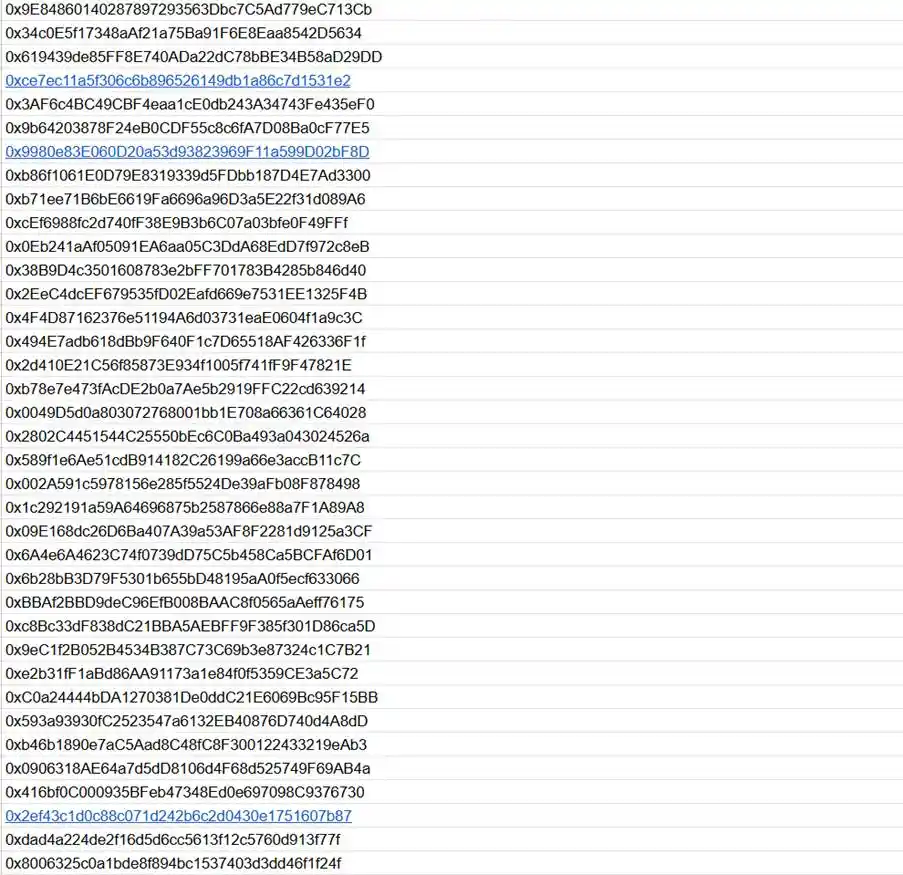
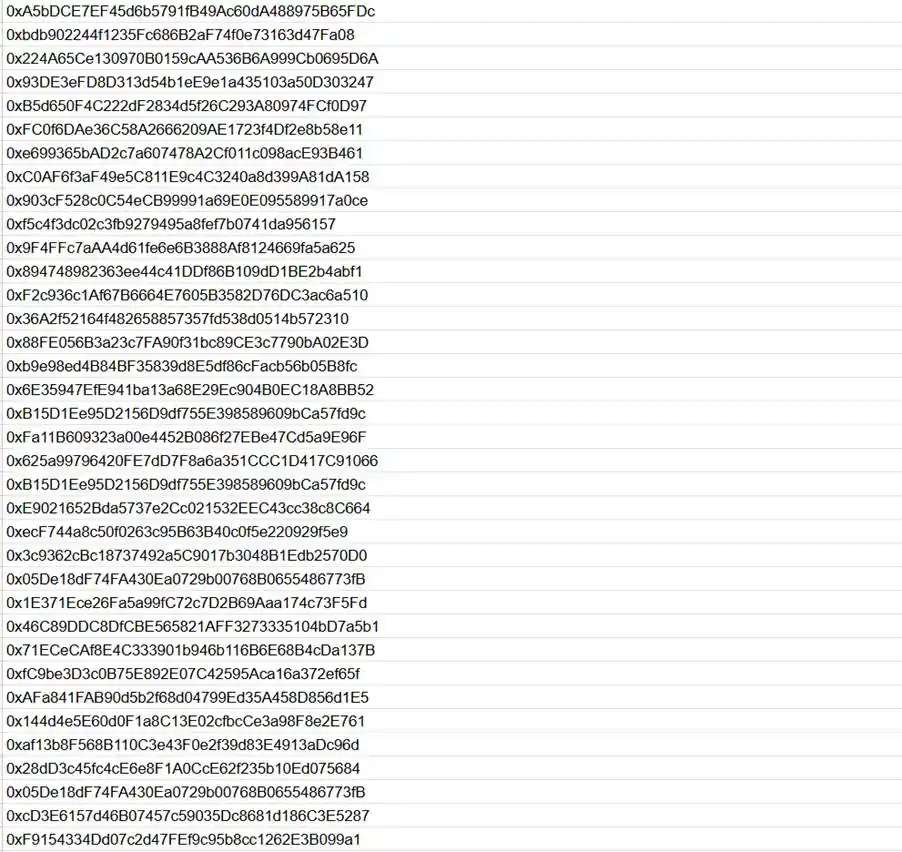
Haftungsausschluss: Der Inhalt dieses Artikels gibt ausschließlich die Meinung des Autors wieder und repräsentiert nicht die Plattform in irgendeiner Form. Dieser Artikel ist nicht dazu gedacht, als Referenz für Investitionsentscheidungen zu dienen.
Das könnte Ihnen auch gefallen
Novo Nordisk (NVO.US) wirft eine Pipeline-Blue-Print im Wert von 23 Milliarden Dollar vor, doch der Markt kauft nicht! Investoren fragen: "Wie kann man gegen den Wind wenden?"
Nachdem Novo Nordisk im Markt für Adipositas von Eli Lilly überholt wurde, konnte das Unternehmen CEO Mike Doustdal keinen konkreten Plan zur Rückkehr in die Gewinnzone präsentieren, was Investoren enttäuschte. Das Unternehmen versprach, in den kommenden Jahren mehr als fünf Blockbuster-Medikamente auf den Markt zu bringen und einen zusätzlichen Umsatz von über 23 Milliarden US-Dollar zu erzielen, jedoch fehlten bei der Pressekonferenz Details darüber, wie das Wachstum gefördert werden soll.

Vier Raketenstarts in 25 Tagen in Sicht! Rocket Lab (RKLB.US) beschleunigt Raketenstarts, um die ehrgeizigen Pläne für „Weltraum-AI-Infrastruktur“ voranzutreiben.
Nach einem weiteren erfolgreichen Einsatz steht die 97. Electron-Rakete von Rocket Lab nun auf der Startrampe. Dieser Flug wird Rocket Labs vierter Start innerhalb von 25 Tagen sein und gleichzeitig die 18. Mission im Jahr 2026.
Das "Schuldenloch" hinter dem rasanten Wachstum der KI: In den nächsten fünf Jahren könnten 1,2 Billionen US-Dollar externe Finanzierung benötigt werden.
Das rasante Wachstum von KI schafft ein beispielloses „Schuldenloch“: laut Berechnungen von Bank of America werden die gesamten Investitionsausgaben für den Bau von KI-Rechenzentren zwischen 2025 und 2030 bis zu 5 Billionen US-Dollar erreichen. Allein der externe Finanzierungsbedarf der führenden Cloud-Konzerne liegt bei 1,2 bis 1,5 Billionen US-Dollar. Bei Amazon und Meta ist der freie Cashflow bereits knapp; Nvidia und Broadcom übernehmen stillschweigend die Rolle "impliziter Bürgen". Ein kapitalintensives Glücksspiel, das die globalen Kreditmärkte neu gestaltet, hat bereits begonnen.
Krypto-Preise
Mehr


