

La computación cuántica representa una amenaza creíble a corto y mediano plazo para Bitcoin: el cofundador de Solana, Anatoly Yakovenko, advierte sobre un avance significativo dentro de cinco a diez años e insta a migrar a un esquema de firmas de Bitcoin resistente a la computación cuántica para proteger las billeteras y las transacciones futuras.
-
50/50 de probabilidad de un avance cuántico en cinco años — se recomienda actuar con urgencia
-
La mitigación requiere una actualización coordinada a firmas post-cuánticas, lo que podría necesitar un hard fork y consenso de la comunidad.
-
Los expertos discrepan sobre el plazo: las estimaciones van desde menos de cinco años hasta dos décadas; se recomienda planificar e investigar desde ahora.
Amenaza cuántica para Bitcoin: planificá actualizaciones a firmas resistentes a la computación cuántica ahora para asegurar billeteras y transacciones. Conocé los pasos y el cronograma.
El fundador de Solana, Anatoly Yakovenko, pronostica una probabilidad “50/50” de un avance en computación cuántica para 2030, y afirma que la comunidad de Bitcoin debe “acelerar las cosas”.
El cofundador de Solana, Anatoly Yakovenko, instó a la comunidad de Bitcoin a acelerar sus esfuerzos para protegerse contra ataques cuánticos, argumentando que un gran avance en computación cuántica podría llegar mucho antes de lo que muchos esperan.
¿Cuál es la amenaza de la computación cuántica para Bitcoin?
La amenaza cuántica para Bitcoin es que máquinas cuánticas suficientemente poderosas podrían resolver el problema del logaritmo discreto de curva elíptica que subyace al ECDSA, permitiendo a los atacantes derivar claves privadas a partir de claves públicas y firmar transacciones. Si esto se concreta, socavaría la seguridad de las direcciones de Bitcoin expuestas y las claves almacenadas.
¿Qué tan probable es un avance cuántico en los próximos cinco a diez años?
Yakovenko dijo en el All‑In Summit 2025 (video publicado en YouTube) que siente una “probabilidad 50/50 en cinco años” para un avance cuántico importante. Señaló la rápida convergencia entre IA y hardware como razones para acelerar el trabajo defensivo. Otros expertos ofrecen un rango más amplio: algunos investigadores en ciberseguridad advierten que podría ocurrir en menos de cinco años, mientras que criptógrafos experimentados estiman un horizonte de varias décadas.
¿Cuán pronto podrían las computadoras cuánticas romper la criptografía de Bitcoin?
Las billeteras de Bitcoin actuales utilizan el Algoritmo de Firma Digital de Curva Elíptica (ECDSA), que depende de la dificultad del problema del logaritmo discreto de curva elíptica para computadoras clásicas. Algoritmos cuánticos como el de Shor podrían, en principio, resolver estos problemas exponencialmente más rápido, haciendo vulnerable al ECDSA si se disponen de computadoras cuánticas grandes y con corrección de errores.
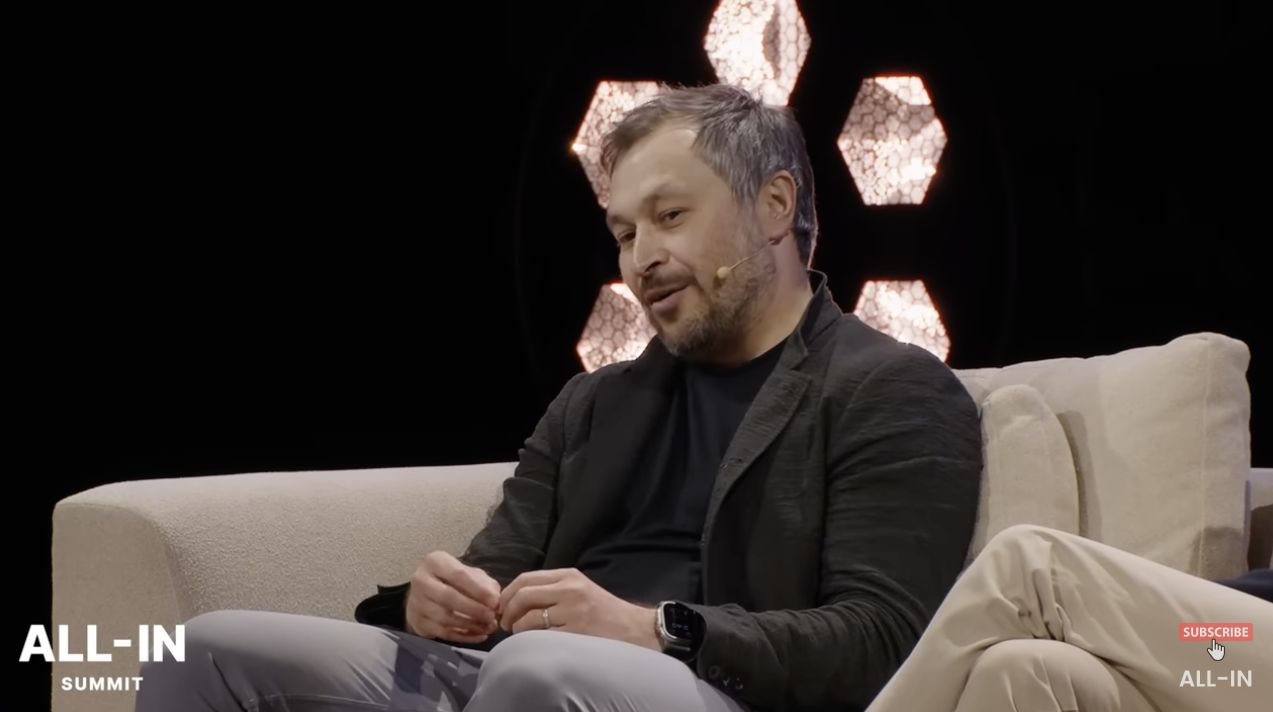
El fundador de Solana, Anatoly Yakovenko, habló en el All-in Summit. Fuente: All-In Podcast
David Carvalho, fundador y científico jefe de Naoris Protocol, dijo en junio que las mejoras en hardware cuántico podrían “arrastrar” con la criptografía de Bitcoin en menos de cinco años. Por el contrario, el CEO de Blockstream, Adam Back, estimó que la amenaza creíble podría aparecer en “quizás 20 años”. Samson Mow sugirió que el plazo probablemente esté más cerca de una década, agregando que otros fallos sistémicos podrían preceder a un colapso criptográfico.
¿Cómo migraría Bitcoin a firmas resistentes a la computación cuántica?
Migrar Bitcoin a criptografía post-cuántica es técnicamente factible pero operacionalmente complejo. Un plan práctico requiere investigación, pruebas, coordinación comunitaria y una o más actualizaciones de protocolo. A continuación, una guía concisa y accionable para los interesados.
- Investigación y estandarización: Evaluar esquemas de firmas post-cuánticas y estándares propuestos por la investigación criptográfica y laboratorios nacionales.
- Prototipado y auditoría: Implementar prototipos, realizar auditorías y probar rendimiento, tamaño de claves e interoperabilidad.
- Herramientas de soft-fork: Cuando sea posible, implementar opciones compatibles hacia atrás (por ejemplo, firmas duales) para reducir la disrupción.
- Coordinación de hard fork: Si se requiere un hard fork, construir consenso comunitario, cronogramas y rutas de actualización para billeteras y mineros.
- Rotación de claves y educación: Publicar guías de migración para proveedores de billeteras y usuarios para rotar claves de forma segura y evitar la reutilización de direcciones.
- Monitoreo continuo: Seguir los avances en hardware cuántico y ajustar cronogramas y mitigaciones en consecuencia.
Preguntas Frecuentes
¿Las computadoras cuánticas ya pueden romper Bitcoin hoy?
No. El hardware cuántico actual carece de la escala y corrección de errores necesarias para ejecutar el algoritmo de Shor sobre las claves usadas por Bitcoin. La mayoría de los expertos coinciden en que la amenaza actual es teórica, aunque las mejoras aceleradas en hardware hacen urgente la planificación.
¿Cómo sería un ataque cuántico a Bitcoin?
Un ataque cuántico derivaría claves privadas a partir de claves públicas, permitiendo a un atacante firmar transacciones y mover fondos desde billeteras que hayan expuesto claves públicas o reutilizado direcciones.
¿Deberían los usuarios individuales de Bitcoin cambiar su comportamiento ahora?
Sí: evitá la reutilización de direcciones, mové fondos de direcciones con claves públicas expuestas cuando sea posible y seguí las indicaciones de los desarrolladores de billeteras sobre rotación de claves y soporte para actualizaciones post-cuánticas.
Puntos Clave
- La probabilidad no es despreciable: Voces líderes advierten que un avance cuántico podría ocurrir en cinco a diez años.
- Existen mitigaciones técnicas: Esquemas de firmas post-cuánticas y enfoques híbridos pueden proteger Bitcoin, pero requieren pruebas y consenso.
- Acciones recomendadas: Aumentar la financiación para investigación, coordinar actualizaciones e instruir a los usuarios para evitar la reutilización de direcciones y rotar claves.
Conclusión
La advertencia de Anatoly Yakovenko, fundador de Solana, subraya que la amenaza cuántica para Bitcoin es ahora una prioridad de planificación. Si bien los plazos varían, la comunidad debe acelerar la investigación sobre firmas post-cuánticas, prototipos de actualizaciones y el despliegue coordinado. La preparación proactiva puede preservar la confianza y la seguridad a medida que evolucionan las capacidades cuánticas.



