
220.000 endereços de Bitcoin vulneráveis: governo dos EUA revela nova exploração

Uma falha oculta em carteiras de Bitcoin veio à tona após a apreensão de US$15 bilhões pelo governo dos EUA. Com 220.000 carteiras expostas, os usuários devem agir rapidamente para verificar sua segurança e abandonar os endereços comprometidos.
Um novo mistério foi solucionado, já que o governo dos EUA utilizou uma exploração desconhecida para apreender carteiras de Bitcoin. 220.000 carteiras foram impactadas, muitas das quais ainda estão ativas.
Agora que o segredo foi revelado, hackers podem tentar drenar esses endereços de cripto “condenados”. Leitores preocupados devem verificar a lista de carteiras vulneráveis e mover seus tokens conforme necessário.
Uma Nova Falha em Carteiras de Bitcoin
A comunidade cripto ficou cheia de perguntas após o governo dos EUA apreender 15 bilhões de dólares em Bitcoin nesta semana. Os ativos foram tomados de um roubo conhecido em 2020, mas os investigadores ficaram intrigados sobre como as autoridades conseguiram obter as chaves privadas.
No entanto, agora um desenvolvedor DeFi revelou a natureza de uma nova vulnerabilidade em carteiras de Bitcoin:
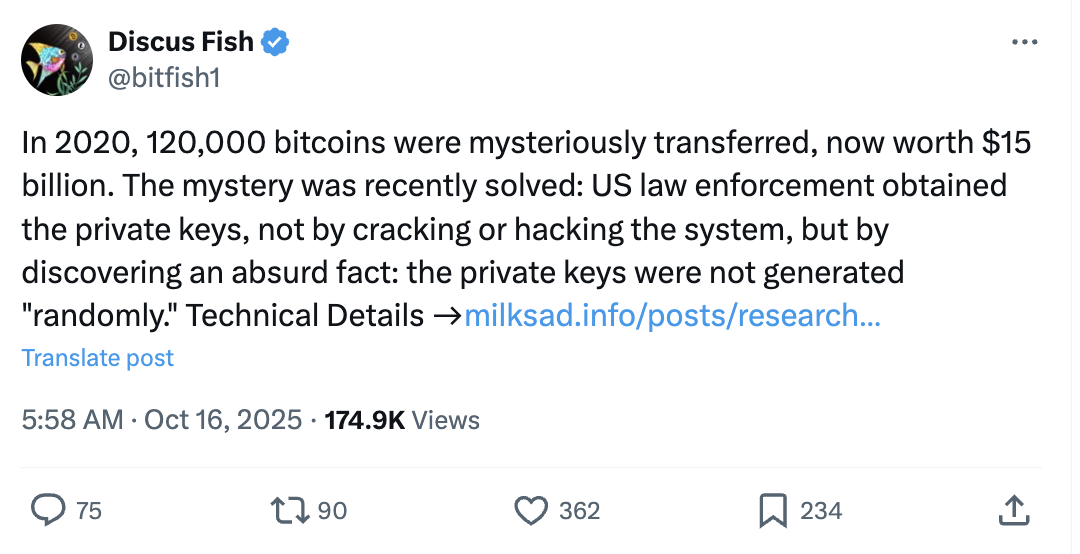 Uma Nova Falha em Carteiras de Bitcoin. Fonte: Discu Fish
Aparentemente, as carteiras do hacker continham um erro crucial que facilitava para qualquer pessoa roubar esse Bitcoin. O analista caracterizou essas carteiras como “condenadas desde o início”, já que o Gerador de Números Pseudoaleatórios que criou as chaves privadas possuía falhas técnicas graves.
Alguns analistas até teorizaram que as autoridades já sabiam dessa vulnerabilidade em carteiras de Bitcoin há vários anos sem divulgá-la publicamente.
Ou o governo conscientemente manteve o segredo e só o revelou ao processar criminosos, ou outra pessoa o descobriu. Nesse caso, os EUA podem ter tomado conhecimento dessa falha recentemente.
Um Segredo Perigoso
De qualquer forma, fica claro por que os combatentes do crime cripto gostariam de manter esse conhecimento fora da circulação geral. Estima-se que 220.000 carteiras de Bitcoin também contenham esse erro. Muitos desses endereços ainda estão ativos, e seria extremamente fácil para hackers invadi-los.
Os leitores podem querer verificar a lista para ver se suas próprias carteiras de Bitcoin são vulneráveis. Se você estiver armazenando qualquer cripto em um desses endereços defeituosos, deve transferi-lo para um local mais seguro imediatamente.
O BeInCrypto possui muitos recursos para ajudar seus leitores a proteger seus ativos e pode recomendar planos de segurança sólidos.
Ainda assim, histeria total pode ser inadequada. Investigadores renomados afirmaram de forma inequívoca que “você não terá esse problema se usar uma carteira confiável”.
A geração de números falha é mais comum em carteiras auto-programadas, especialmente aquelas com código gerado por IA.
No entanto, muitos profissionais levam a segurança das carteiras muito a sério em seus produtos.
Ou seja, se suas carteiras de Bitcoin vêm de qualquer empresa líder, provavelmente estão seguras. Porém, se você estiver usando uma criação obscura de terceiros ou tentou gerar uma por conta própria, talvez não esteja ciente desses problemas graves.
A exploração é pública, e hackers podem começar a investigar a qualquer momento.
Aviso Legal: o conteúdo deste artigo reflete exclusivamente a opinião do autor e não representa a plataforma. Este artigo não deve servir como referência para a tomada de decisões de investimento.
Talvez também goste
A demanda por memória de IA continua a explodir e a Micron (MU.US) teve resultados acima das expectativas no quarto trimestre fiscal; a receita trimestral do negócio principal de data centers cresceu mais de 10 vezes em comparação ao ano anterior.
O gigante de chips de armazenamento Micron Technology divulgou na quarta-feira, após o fechamento do mercado, os resultados do quarto trimestre do ano fiscal de 2026, com receitas e lucros superando as expectativas de Wall Street, além de fornecer uma projeção de resultados para o próximo trimestre acima do esperado pelo mercado.
O Federal Reserve aprovou por 6 a 1 a reforma do teste de estresse: a volatilidade dos requisitos de capital será reduzida pela metade, e o único voto contrário alertou para a perda de resiliência.
O Federal Reserve aprovou oficialmente duas regras finais com o objetivo de aumentar a transparência e reduzir em cerca de 50% a volatilidade dos requisitos de capital. As novas regras abrirão consulta pública sobre os cenários de teste de estresse e calcularão o buffer de capital com base na média dos resultados dos testes realizados em dois anos consecutivos; esse mecanismo de média entra em vigor em 2028. Esta reforma é fruto de anos de negociação no setor bancário, sendo bem recebida por associações da indústria. No entanto, críticos como o diretor Barr advertiram que a reforma enfraquecerá o rigor dos testes de estresse e reduzirá a resiliência geral do sistema bancário.

Synopsys firmou uma parceria com a OpenAI para colaboração em design de chips com IA, e as ações subiram mais de 7% em determinado momento.
A Synopsys assinou um acordo vinculativo de vários anos com a OpenAI para desenvolverem conjuntamente o GPT-Synopsys, um modelo especialmente treinado e ajustado para realizar tarefas de design de chips. A OpenAI pagará à Synopsys uma taxa de assinatura de licenciamento de ferramentas e ambas as partes dividirão a receita com base nos avanços alcançados no design de chips quando os clientes utilizarem o produto.
Preços de criptomoedas
Mais


